Governança
SOC 2: por que a conformidade do seu fornecedor de software é um requisito de governança
Saiba por que a sua empresa deveria se preocupar em ter fornecedores de software com padrão SOC 2 de segurança de dados.
Nos últimos anos, a segurança de dados deixou de ser uma preocupação apenas da área de tecnologia da empresa, se tornando um pilar da governança estratégica. E com essa mudança, ser SOC 2 compliant passou a representar não apenas um diferencial, mas praticamente uma exigência.
Atualmente, com os dados estratégicos armazenados e processados em plataformas de suporte à gestão, é imprescindível que os líderes e executivos avaliem a segurança oferecida pelos seus fornecedores. A auditoria externa destes fornecedores é uma característica que deve ser considerada como um diferencial para as organizações.
Nesse contexto, a adequação à SOC 2 (System and Organization Controls 2), um padrão de auditoria rigoroso desenvolvido pelo AICPA (American Institute of Certified Public Accountants)abre em nova aba, ganha destaque e relevância.
Por que os padrões da AICPA são importantes no cenário atual?
Os padrões AICPA fornecem um framework independente e globalmente reconhecido para avaliar como as organizações gerenciam os dados dos seus clientes.
Para o ambiente de negócios de hoje, caracterizado pela terceirização e pela computação em nuvem, a importância é clara:
-
Uniformidade e confiança: em vez de demandar centenas de questionários de due diligence diferentes, o SOC 2 oferece uma avaliação padronizada que garante que o fornecedor está sendo medido por critérios rigorosos, eliminando a subjetividade.
-
Gestão de riscos (Due Diligence)****: o relatório passa a ser a peça central no processo de Gestão de Riscos de Terceiros. Um fornecedor SOC 2 compliant simplifica drasticamente a avaliação de risco, agilizando a aquisição e garantindo a conformidade regulatória.
-
Vantagem competitiva: no mercado, estar adequada à SOC 2 demonstra um compromisso proativo com a segurança, posicionando a empresa como um parceiro de confiança auditada, e não apenas baseada em promessas.
SOC 2 e os 5 princípios de confiança
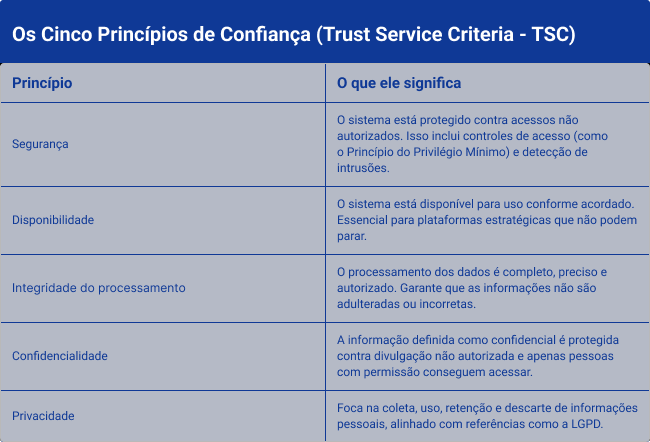
O SOC 2 avalia a eficácia dos controles internos de uma empresa com base em Cinco Princípios de Confiança (Trust Service Criteria, TSC)abre em nova aba:
Qual é a diferença entre o Relatório Tipo 1 e Tipo 2?
Podemos caracterizar cada tipo como uma fase do processo de conformidade com o SOC 2. Saiba distinguir:
-
SOC 2 Tipo 1: certifica que os controles de segurança foram projetados adequadamente e implementados em uma data específica. Como uma fotografia, é a prova de que a arquitetura de segurança da empresa está correta.
-
SOC 2 Tipo 2: certifica a eficácia operacional desses controles durante um recorte de tempo, como um filme.
Ambos são valiosos, mas o Tipo 1 já valida a solidez do design de segurança do fornecedor, um ponto de partida essencial para qualquer due diligence. O Tipo 2, portanto, é a etapa consequente, consolidando a prática do que foi projetado.
Por que exigir um fornecedor SOC 2 Compliant?
O investimento em soluções de gestão, como um sistema de indicadores ou acompanhamento de performance, é um movimento de evolução e maturidade da empresa. Por isso, é fundamental garantir que seus dados sejam processados de forma confiável e protegida.
Exigir que seus fornecedores de software sejam SOC 2 Compliant é uma estratégia de mitigação de riscos que gera valor para a governança corporativaabre em nova aba:
-
Redução do risco reputacional: evitar incidentes de segurança protege a marca da sua empresa e a confiança dos seus stakeholders.
-
Melhor alocação de capital: ao escolher fornecedores certificados, o capital que seria gasto em auditorias e investigações de segurança pode ser realocado para iniciativas de crescimento e inovação.
-
Confiança do cliente: seus próprios clientes exigem que você proteja os dados deles. A conformidade do seu fornecedor se reverte em confiança para os seus clientes.
Ou seja, o SOC 2 é a linguagem comum de segurança e governança no mercado de software. Ao contratar um fornecedor SOC 2 compliant, você está garantindo que a base tecnológica da sua estratégia de crescimento é construída sobre os mais altos padrões de confiança e segurança.
Sobre a conformidade SOC 2 da Siteware
A Siteware tem o compromisso de conectar a sua estratégia e execução com a máxima segurança.
É com orgulho que comunicamos aos nossos mais de 800 clientes e ao mercado que somos SOC 2 compliant. Esta conformidade garante que o nosso software de gestão, o Stratws, opera com controles de segurança auditados e aprovados pelo padrão AICPA, protegendo seus dados estratégicos de forma rigorosa.
Confira como a conformidade SOC 2 protege sua estratégia no Stratws. Conheça nossos processos de Segurança de Dados!